
Caja fuerte
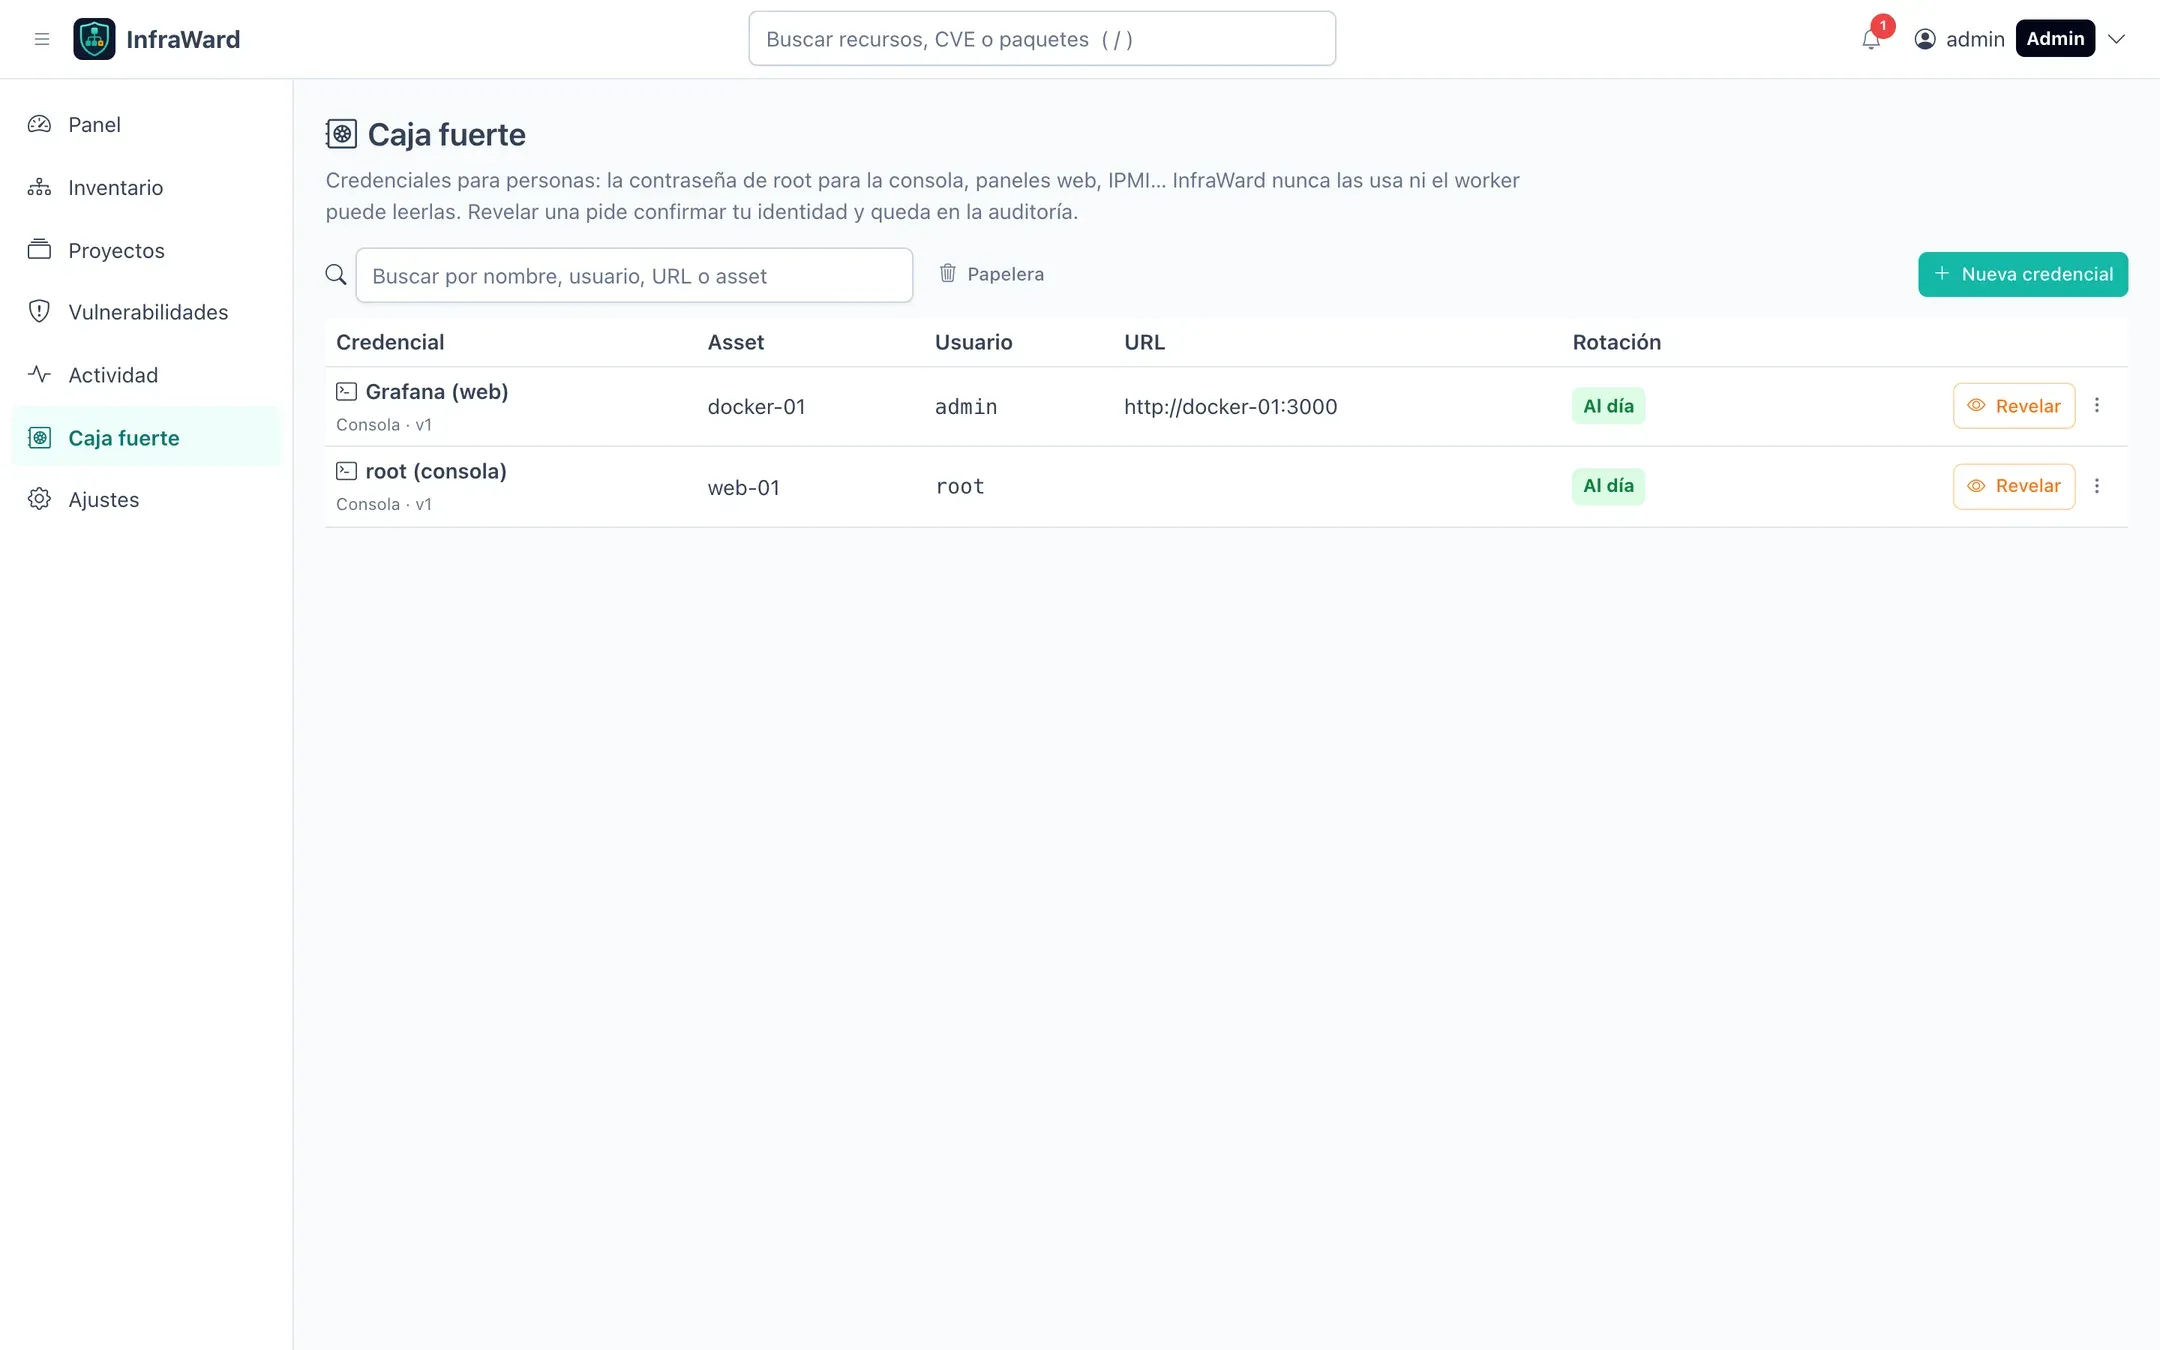
Ver en MarkdownLa Caja fuerte guarda credenciales que usan las personas y que InfraWard no usa nunca: la contraseña de root de una consola, el acceso a un panel web o una cuenta IPMI o iDRAC. Cada entrada puede enlazarse a un asset y aparece en su pestaña Credenciales.
Aislamiento
Sección titulada «Aislamiento»La caja fuerte es un almacén distinto del de los secretos con los que InfraWard llega a los servidores:
- Con OpenBao, usa su propia AppRole (
infraward-vault) y su propia ruta (secret/infraward-vault/). - Sin OpenBao, usa su propia clave (
secrets/vault.master.key). La API no arranca si esa clave coincide con la clave maestra principal. - Solo la API tiene credenciales para leerla. Ni el worker ni el gateway.
El proveedor en uso aparece en Ajustes → Caja fuerte.
Permisos
Sección titulada «Permisos»| Acción | Permiso | Roles |
|---|---|---|
| Ver las entradas (nombre, asset, usuario, URL, estado de rotación), crear, editar, sustituir la contraseña sin leerla, marcar como rotada, borrar y recuperar | vault.manage |
Admin, Editor |
| Revelar una contraseña, restaurar una versión anterior y cambiar los ajustes de la caja fuerte | vault.admin |
Admin, siempre con reautenticación |
Cada revelado queda en el registro de auditoría. Los revelados están limitados a 20 por usuario cada 10 minutos (VAULT_REVEAL_THROTTLE_LIMIT, VAULT_REVEAL_THROTTLE_TTL).
Crear una entrada
Sección titulada «Crear una entrada»Pulsa Nueva credencial y rellena el tipo, un nombre, un asset opcional, el usuario, una URL y notas. Escribe la contraseña o pulsa Generar para crear una con la longitud y los símbolos que elijas.
Versiones, rotación y papelera
Sección titulada «Versiones, rotación y papelera»- Cada cambio de contraseña conserva la anterior como versión. Por defecto se guardan 10 versiones por entrada (
VAULT_MAX_VERSIONS, de 1 a 100). - Una entrada sale como vencida cuando ha pasado su plazo de rotación desde la última rotación. El plazo por defecto se fija en Ajustes → Caja fuerte y cada entrada puede tener el suyo.
- Las entradas borradas van a la Papelera y se destruyen pasados los días que indiquen los ajustes de la caja fuerte.
- Los ajustes también permiten avisar a los demás administradores de cada revelado.
Copias de seguridad
Sección titulada «Copias de seguridad»Con el proveedor local, la caja fuerte no se puede recuperar sin secrets/vault.master.key. Haz copia de esa clave aparte de la base de datos. Consulta Actualizaciones, copias y escalado.